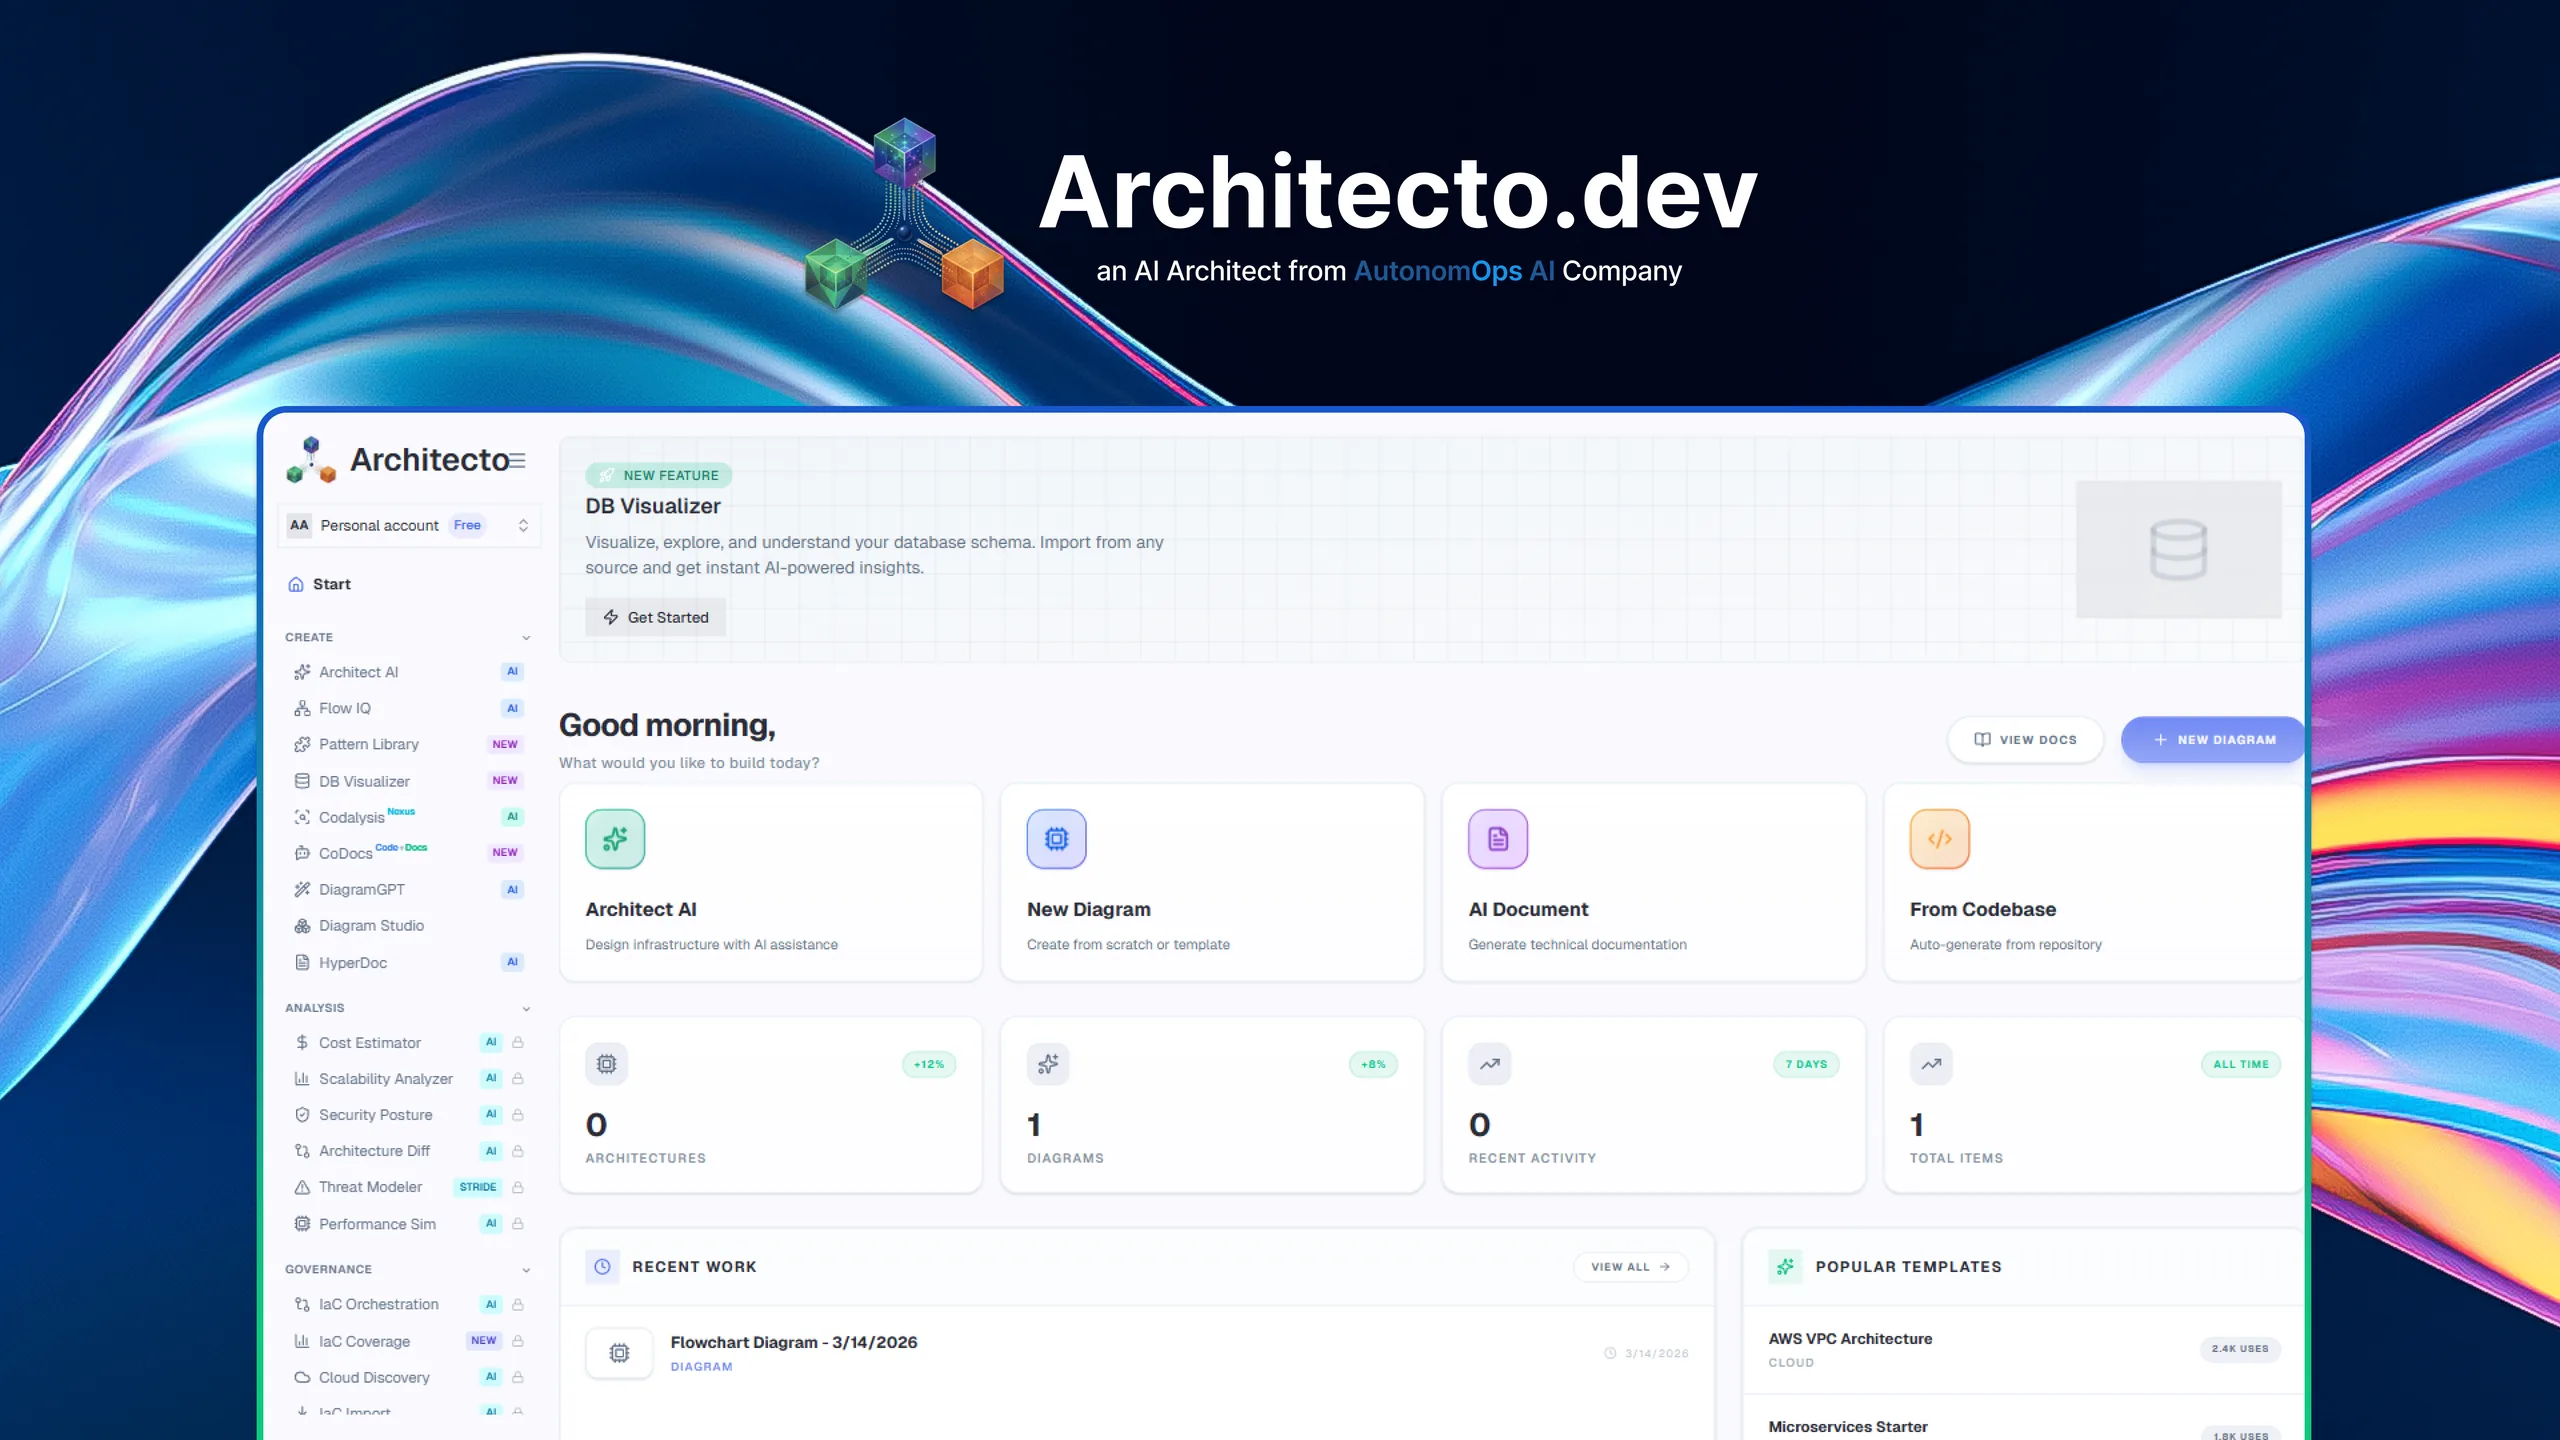
设计
描述、代码、模式或实时上下文
审查
成本、威胁、扩展性和合规
文档
CoDocs、HyperDocs 和分享链接
治理
发现、漂移与 IaC 连续性
受限获取
使用组织拥有的源连接或一次性上传会话,并控制校验和、大小、类型和有效期。
真实完整性
检查已发现、下载、解析、拒绝、不支持和遗漏的文件,而非依赖虚假的进度。
安全协调
以事务方式提升已验证的期望状态,不允许部分运行擦除先前已知的基础设施。
工作方式
IaC 导入背后的工作流。
每一步都帮助技术团队更快理清问题,无需强制切换到独立的绘图或文档工具链。
步骤 1
获取源
将加密连接、仓库修订版或签名上传绑定至组织与操作主体。
步骤 2
验证与解析
强制执行归档、文件、解析器和资源限制,并记录每个覆盖缺口。
步骤 3
提升可信状态
在受隔离保护的工作器以原子方式提升已验证期望状态之前,审查协调差异。
最适合的场景
Terraform 与状态接入期望状态初始化解析器与源覆盖审查
集成
GitHubGitLabBitbucketAzure DevOpsAWSAzureGCP
输出
导入回执期望状态差异文件与解析器证据
相关功能